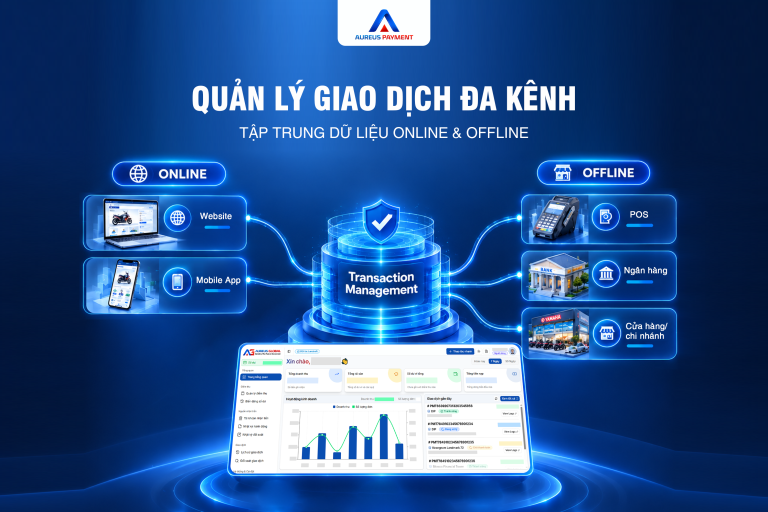
Khi doanh nghiệp mở rộng hoạt động thu tiền qua ngân hàng, website, ứng dụng và các nền tảng bán hàng, dữ liệu thanh toán ngày càng phân tán qua nhiều hệ thống. Chỉ một điểm kết nối thiếu an toàn, một tài khoản có quyền truy cập quá rộng hoặc một giao dịch chưa được xác minh đúng cách cũng có thể gây sai lệch dữ liệu tài chính và ảnh hưởng đến hoạt động kinh doanh.
Bảo mật thanh toán doanh nghiệp: 7 lớp kiểm soát cần có
Vì vậy, bảo mật thanh toán doanh nghiệp không nên chỉ được xem là nhiệm vụ của bộ phận IT. Đây là yêu cầu liên quan trực tiếp đến quản trị dòng tiền, kiểm soát rủi ro và tính minh bạch trong vận hành. Để xây dựng một hệ thống thanh toán an toàn, doanh nghiệp cần thiết lập nhiều lớp kiểm soát, từ bảo vệ dữ liệu và xác thực giao dịch đến giám sát, đối soát và ứng phó sự cố.
Xem thêm: Aureus Payment vs quy trình đối soát thủ công: Khác biệt nằm ở đâu?
Vì sao bảo mật thanh toán doanh nghiệp cần nhiều lớp kiểm soát?
Hệ thống thanh toán thường kết nối ngân hàng với nhiều thành phần khác như phần mềm bán hàng, ERP, CRM, kế toán và ứng dụng khách hàng. Mỗi điểm kết nối đều có thể phát sinh rủi ro nếu dữ liệu không được xác minh, quyền truy cập không được kiểm soát hoặc các hệ thống cập nhật trạng thái không đồng nhất.
Chẳng hạn, một thông báo thanh toán giả mạo có thể khiến đơn hàng bị ghi nhận đã thanh toán khi giao dịch chưa được xác nhận. Trong trường hợp khác, khách hàng đã chuyển tiền nhưng hệ thống chưa cập nhật, khiến kế toán phải kiểm tra sao kê và bộ phận kinh doanh mất thời gian xác minh.
Không có một biện pháp đơn lẻ nào có thể loại bỏ toàn bộ những rủi ro này. Doanh nghiệp cần kết hợp các lớp kiểm soát để nếu một lớp không phát hiện được vấn đề, những lớp còn lại vẫn có thể hạn chế tác động hoặc giúp phát hiện sự cố kịp thời.
7 lớp kiểm soát cần có để bảo mật thanh toán doanh nghiệp
1. Mã hóa và bảo vệ dữ liệu thanh toán
Lớp kiểm soát đầu tiên là bảo vệ dữ liệu trong quá trình truyền nhận và lưu trữ. Thông tin giao dịch, dữ liệu khách hàng và thông tin xác thực cần được xử lý theo mức độ nhạy cảm, tránh để lộ qua kết nối không an toàn hoặc lưu trữ không đúng cách.
Doanh nghiệp nên kiểm tra việc sử dụng HTTPS/TLS, cơ chế mã hóa dữ liệu nhạy cảm khi lưu trữ và cách quản lý khóa mã hóa. Các thông tin như mật khẩu, khóa API hoặc thông tin xác thực không nên được ghi trực tiếp vào mã nguồn hay chia sẻ qua những kênh thiếu bảo vệ.
Bên cạnh đó, chỉ nên thu thập và lưu giữ dữ liệu thực sự cần thiết cho quy trình thanh toán. Giảm lượng dữ liệu nhạy cảm phải quản lý cũng là một cách hạn chế rủi ro khi xảy ra sự cố.
Xem thêm: Tra soát giao dịch thanh toán: Cách xử lý giao dịch bất thường tự động
2. Xác thực người dùng và phân quyền truy cập
Không phải nhân sự nào cũng cần quyền xem, sửa hoặc xử lý toàn bộ dữ liệu thanh toán. Nếu nhiều người cùng sử dụng một tài khoản quản trị hoặc được cấp quyền quá rộng, doanh nghiệp sẽ khó kiểm soát trách nhiệm khi phát sinh sai sót.
Một hệ thống bảo mật cần hỗ trợ phân quyền theo vai trò, giới hạn quyền truy cập theo nhiệm vụ và có cơ chế xác thực phù hợp. Với các tài khoản quản trị hoặc thao tác nhạy cảm, doanh nghiệp nên cân nhắc xác thực đa yếu tố (MFA).
Quyền truy cập cũng cần được rà soát định kỳ. Khi nhân sự chuyển vị trí hoặc nghỉ việc, tài khoản và quyền không còn cần thiết phải được điều chỉnh hoặc thu hồi kịp thời. Đây là bước cơ bản nhưng thường bị bỏ qua khi doanh nghiệp mở rộng nhanh.
3. Xác minh tính hợp lệ của giao dịch
Một giao dịch chỉ nên được ghi nhận thành công khi có căn cứ xác minh đáng tin cậy. Hệ thống không nên dựa hoàn toàn vào thông báo hiển thị trên trình duyệt hoặc trạng thái do người dùng gửi lên.
Đối với các kết nối thanh toán qua API hoặc webhook, cần kiểm tra chữ ký số hoặc cơ chế xác thực tương ứng, nguồn gửi và tính hợp lệ của thông điệp trước khi cập nhật trạng thái. Doanh nghiệp cũng cần phân biệt rõ giao dịch thành công, đang chờ xác nhận, thất bại và chưa xác định được kết quả.
Cơ chế này giúp hạn chế nguy cơ giả mạo thông báo, cập nhật nhầm trạng thái đơn hàng và ghi nhận doanh thu khi chưa đủ căn cứ. Với giao dịch có kết quả chưa rõ ràng, hệ thống nên đưa vào quy trình xác minh thay vì tự động kết luận.
4. Kiểm soát API và các điểm tích hợp
Khi kết nối ngân hàng với ERP, CRM, website hoặc phần mềm kế toán, API trở thành một thành phần quan trọng trong kiến trúc thanh toán. Nếu các điểm tích hợp không được bảo vệ đúng cách, kẻ xấu có thể tìm cách truy cập trái phép hoặc gửi dữ liệu không hợp lệ.
Doanh nghiệp cần kiểm tra cơ chế xác thực API, phạm vi quyền của từng khóa truy cập, chính sách giới hạn yêu cầu và quy trình thay mới thông tin xác thực. Những API không còn sử dụng nên được vô hiệu hóa để giảm bề mặt tấn công.
Đặc biệt, khi có nhiều hệ thống cần kết nối, doanh nghiệp nên rà soát toàn bộ luồng dữ liệu thay vì chỉ kiểm tra riêng từng phần mềm. Một điểm kết nối an toàn vẫn có thể bị ảnh hưởng nếu dữ liệu tiếp tục được chuyển sang một hệ thống có cơ chế bảo vệ yếu hơn.
5. Định danh giao dịch và ngăn xử lý trùng lặp
Bảo mật thanh toán doanh nghiệp không chỉ là ngăn truy cập trái phép mà còn bao gồm việc bảo đảm giao dịch được ghi nhận chính xác. Các yêu cầu thanh toán gửi lại do lỗi mạng, phản hồi chậm hoặc thao tác lặp có thể dẫn đến xử lý trùng nếu hệ thống không có cơ chế kiểm soát phù hợp.
Doanh nghiệp nên sử dụng mã giao dịch hoặc mã tham chiếu duy nhất, kết hợp quy tắc chống xử lý lặp như idempotency khi phù hợp. Trước khi tạo bản ghi hoặc thực hiện một thao tác có tác động đến dữ liệu tài chính, hệ thống cần kiểm tra trạng thái và lịch sử liên quan.
Ngoài ra, việc sử dụng QR thanh toán có thông tin định danh giúp liên kết khoản tiền với đơn hàng hoặc hóa đơn cụ thể. Khi thông tin được chuẩn hóa ngay từ đầu, doanh nghiệp sẽ thuận lợi hơn trong việc nhận diện giao dịch và giảm sai sót khi đối soát.
6. Giám sát giao dịch và lưu nhật ký kiểm toán
Ngay cả khi đã có các biện pháp phòng ngừa, doanh nghiệp vẫn cần khả năng phát hiện dấu hiệu bất thường. Những trường hợp như giao dịch thất bại tăng đột biến, trạng thái giữa các hệ thống không khớp, nhiều yêu cầu lặp lại hoặc thay đổi cấu hình ngoài quy trình đều cần được theo dõi.
Nhật ký kiểm toán nên ghi nhận các sự kiện quan trọng như đăng nhập, thay đổi quyền, yêu cầu tích hợp, thao tác quản trị và quá trình chuyển trạng thái giao dịch. Nhật ký cần được bảo vệ khỏi việc chỉnh sửa trái phép và không chứa các thông tin bí mật không cần thiết.
Quan trọng hơn, cảnh báo phải đi kèm người phụ trách và quy trình xử lý cụ thể. Khi phát hiện giao dịch bất thường, bộ phận liên quan cần biết cách xác minh, ghi nhận kết quả và chuyển cấp xử lý nếu sự cố vượt quá thẩm quyền.
7. Đối soát dữ liệu và xây dựng phương án ứng phó sự cố
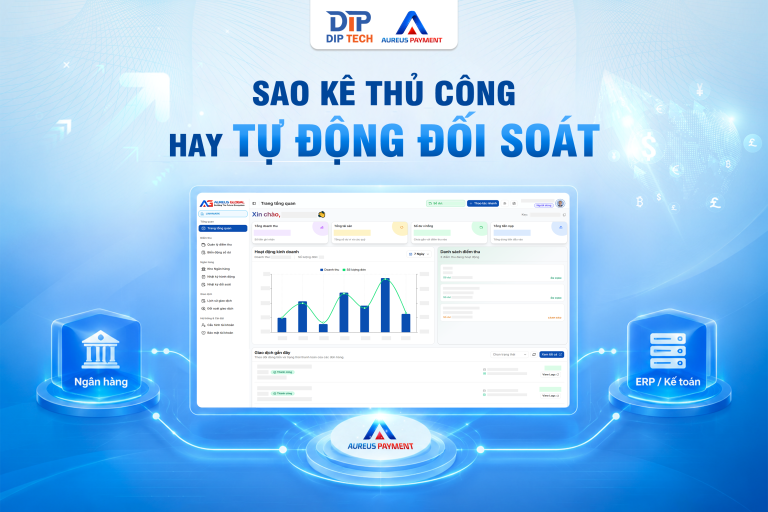
Lớp kiểm soát cuối cùng là xác minh dữ liệu giữa các hệ thống và chuẩn bị phương án xử lý khi có vấn đề. Đối soát giúp phát hiện những khoản tiền chưa được gắn đúng đơn hàng, giao dịch có số tiền sai lệch hoặc trạng thái thanh toán không đồng nhất giữa ngân hàng và phần mềm quản lý.
Doanh nghiệp nên thiết lập quy tắc đối soát, danh sách giao dịch cần kiểm tra và cơ chế lưu lại lịch sử xử lý. Song song với đó là kế hoạch sao lưu, khôi phục dữ liệu và ứng phó khi tài khoản bị xâm nhập, khóa API bị lộ hoặc kết nối thanh toán gián đoạn.
Các kịch bản này cần được kiểm thử định kỳ. Một quy trình chỉ tồn tại trên tài liệu sẽ khó phát huy hiệu quả nếu nhân sự chưa từng thực hành hoặc không biết rõ trách nhiệm khi sự cố xảy ra.
Aureus Payment hỗ trợ tăng cường bảo mật thanh toán doanh nghiệp như thế nào?
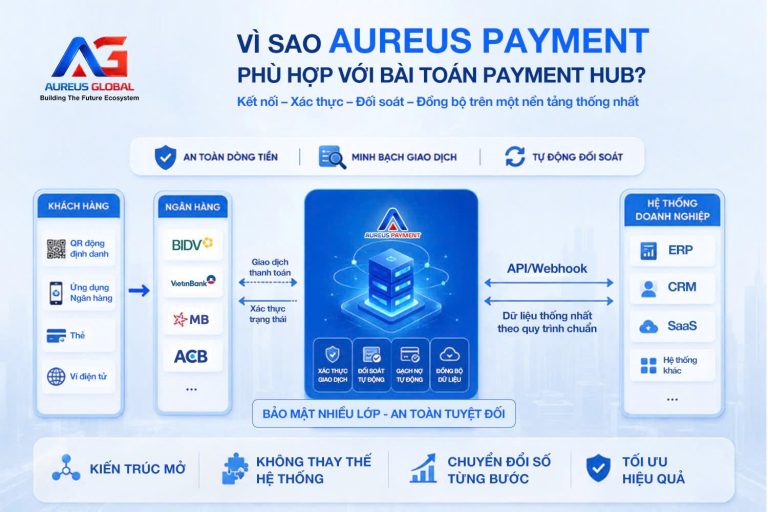
Với doanh nghiệp sử dụng nhiều tài khoản ngân hàng và hệ thống nghiệp vụ, việc xây dựng từng kết nối riêng lẻ có thể khiến quá trình quản lý dữ liệu và kiểm soát giao dịch trở nên phức tạp. Mô hình Payment Hub là một hướng tiếp cận giúp tập trung lớp kết nối thanh toán, từ đó tạo điều kiện chuẩn hóa dữ liệu và quản lý quy trình tích hợp nhất quán hơn.

Xem thêm: Tích hợp thanh toán với CRM: Tự động cập nhật gì sau khi khách trả tiền?
Mô hình Payment Hub
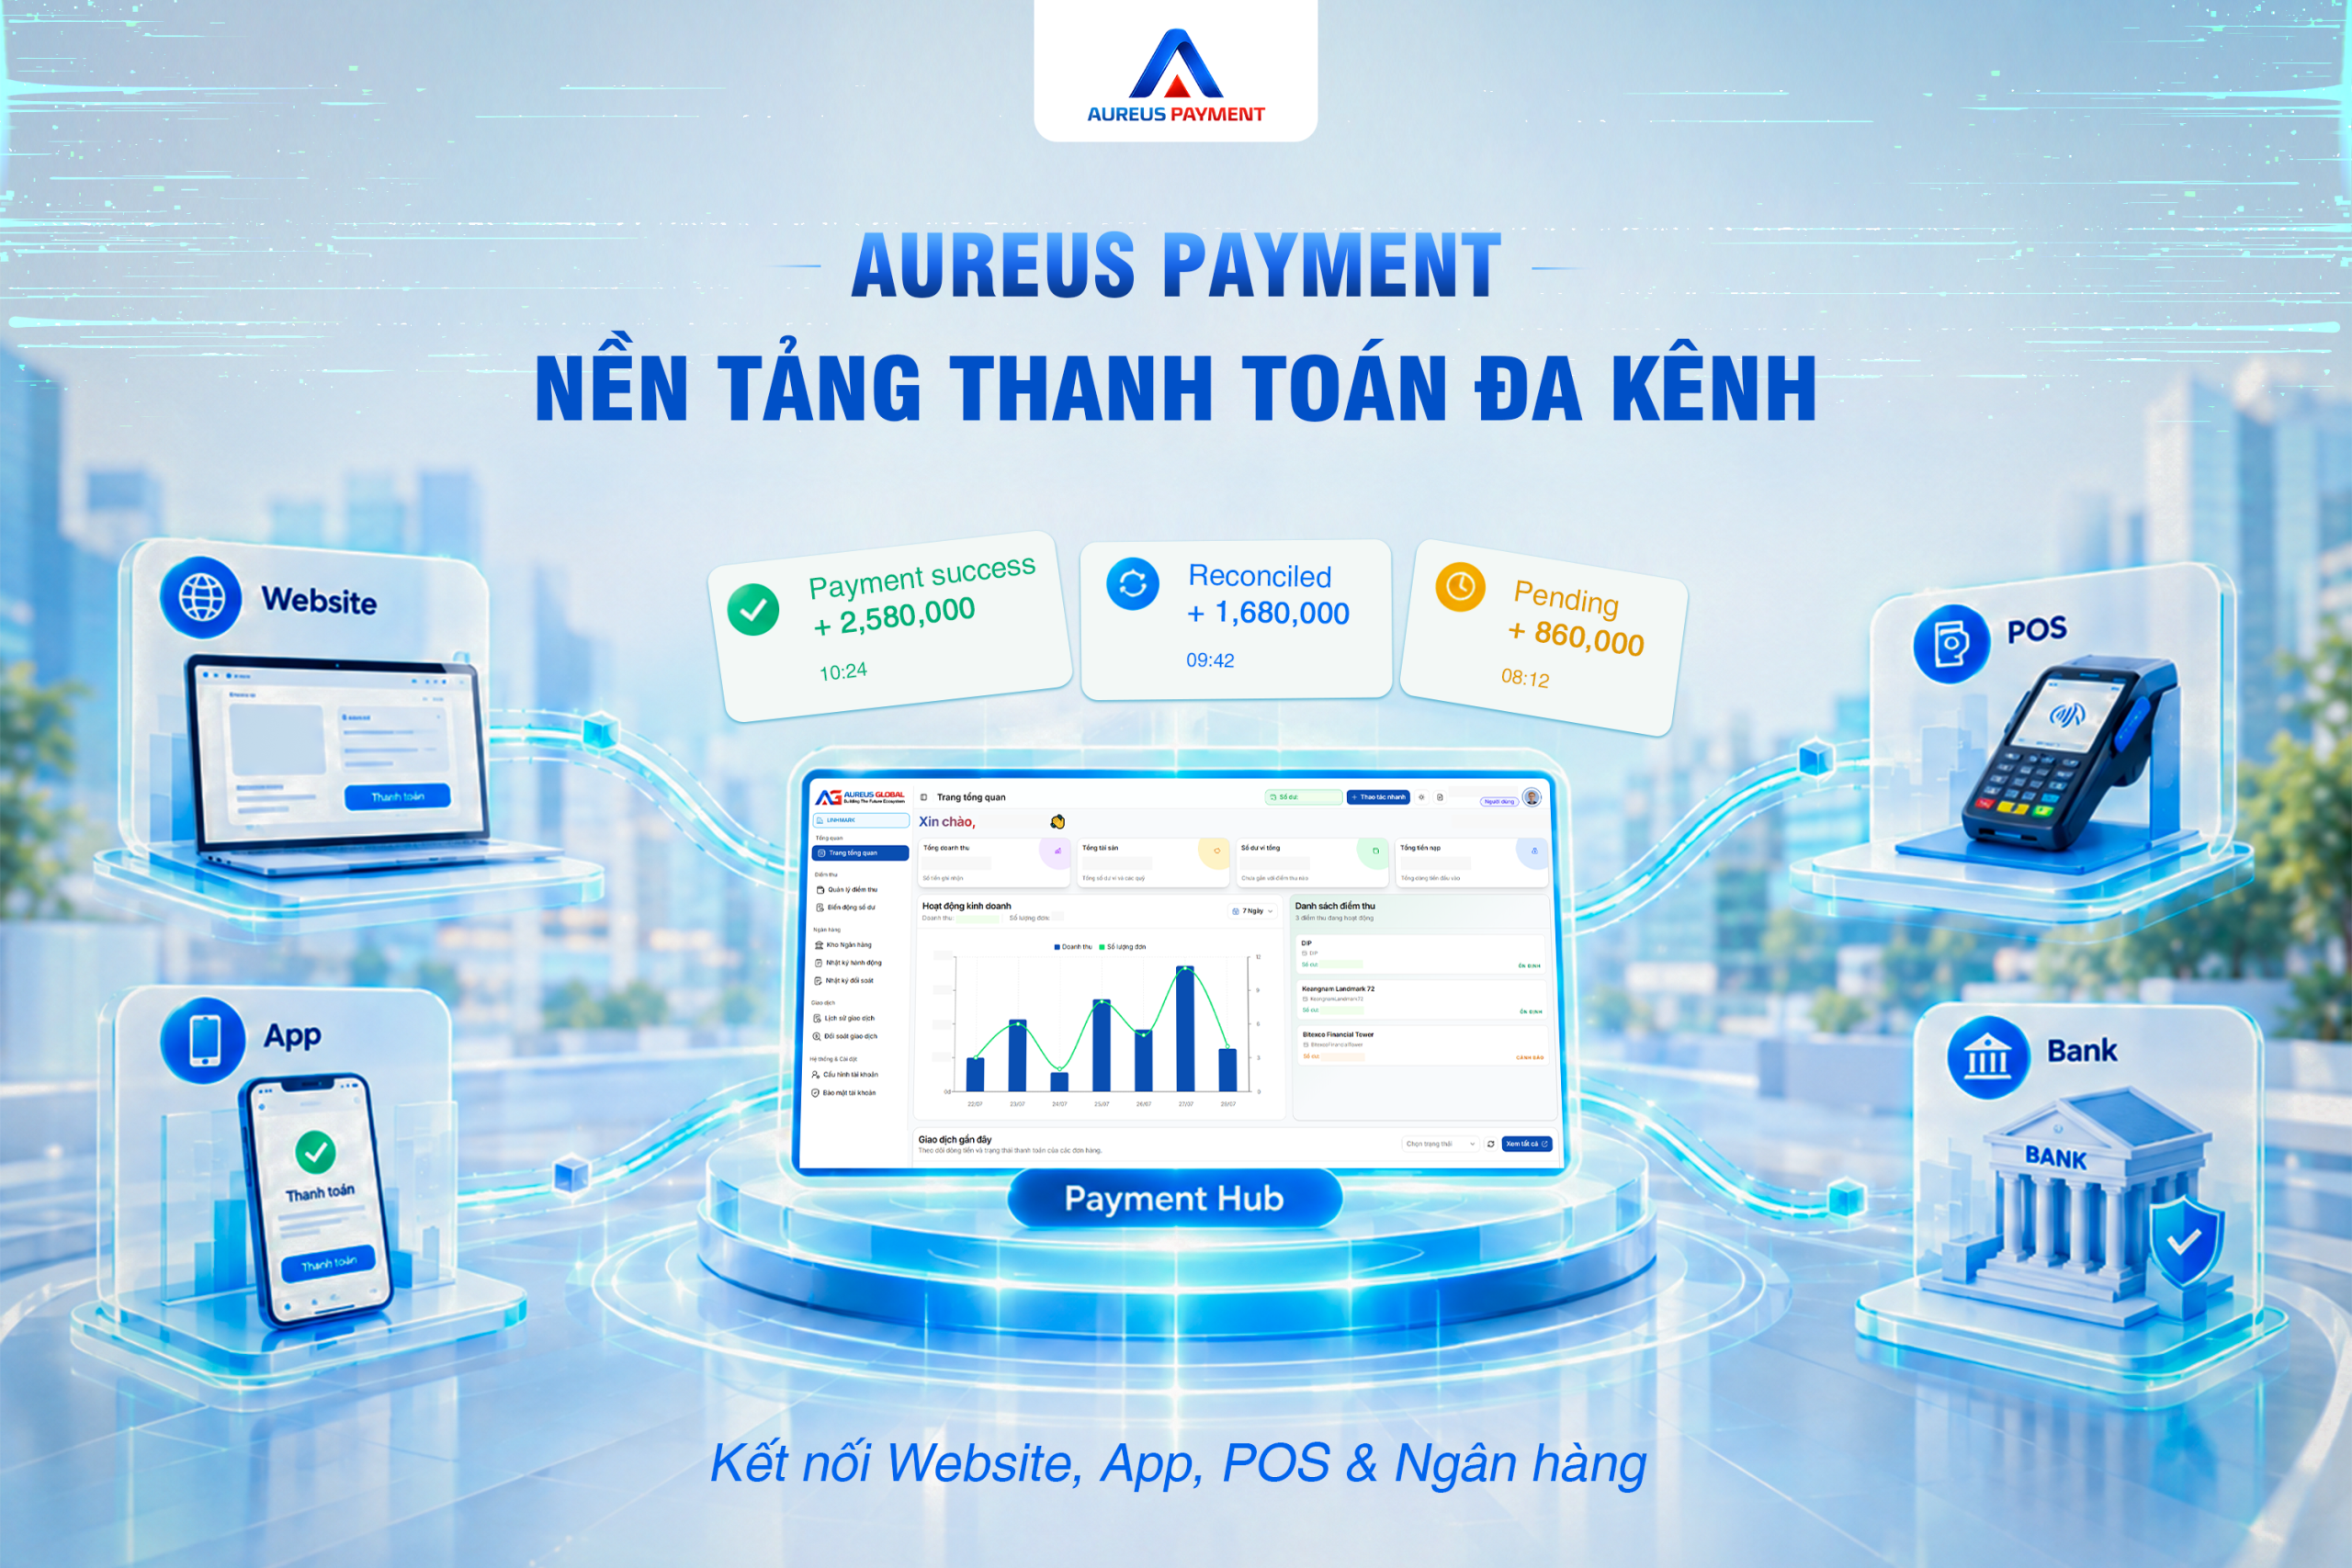
Aureus Payment được định hướng theo mô hình Payment Hub, hỗ trợ kết nối dữ liệu thanh toán với các hệ thống như ERP, CRM, website, ứng dụng và nền tảng quản trị doanh nghiệp. Trong bài toán bảo mật, doanh nghiệp có thể đánh giá giải pháp dựa trên khả năng đáp ứng các yêu cầu về xác thực, bảo vệ dữ liệu, định danh giao dịch, truy vết và đồng bộ trạng thái thanh toán.
QR động gắn thông tin tham chiếu
Bên cạnh đó, QR động định danh có thể hỗ trợ gắn thông tin tham chiếu với từng khoản thu, giúp tăng khả năng xác định giao dịch tương ứng với đơn hàng hoặc hóa đơn. Khi kết hợp với quy tắc đối soát phù hợp, doanh nghiệp có thể giảm thao tác thủ công và hạn chế sai sót trong quá trình ghi nhận thanh toán.
Zero Holding kết nối và đồng bộ dữ liệu
Aureus Payment theo định hướng Zero Holding, tập trung vào vai trò kết nối, xác thực, ghi nhận và đồng bộ dữ liệu thanh toán thay vì trực tiếp nắm giữ tiền của doanh nghiệp. Tuy nhiên, mô hình Payment Hub không thay thế các lớp bảo mật khác. Hiệu quả thực tế còn phụ thuộc vào kiến trúc triển khai, cấu hình tích hợp, chính sách phân quyền và quy trình quản trị của từng doanh nghiệp.
Nếu đang đánh giá giải pháp thanh toán, doanh nghiệp nên trao đổi rõ về phạm vi tích hợp, cơ chế bảo mật được hỗ trợ, nhật ký giao dịch, cách xử lý ngoại lệ và trách nhiệm của các bên khi xảy ra sự cố. Đây là cơ sở để xác định Aureus Payment có phù hợp với yêu cầu kỹ thuật và vận hành hiện tại hay không.
Bảo mật thanh toán doanh nghiệp cần được xây dựng theo nhiều lớp, từ mã hóa dữ liệu, xác thực và phân quyền đến kiểm soát API, định danh giao dịch, giám sát và đối soát. Mỗi lớp giải quyết một nhóm rủi ro khác nhau, đồng thời hỗ trợ các lớp còn lại phát hiện và hạn chế tác động khi có sự cố.
Đối với doanh nghiệp đang mở rộng kênh thu tiền hoặc cần kết nối ngân hàng với hệ thống quản trị, việc rà soát kiến trúc thanh toán ngay từ đầu sẽ giúp giảm rủi ro và tránh phát sinh chi phí sửa đổi về sau. Doanh nghiệp có thể tìm hiểu Aureus Payment để đánh giá phương án kết nối, đồng bộ và kiểm soát dữ liệu thanh toán phù hợp với nhu cầu thực tế.